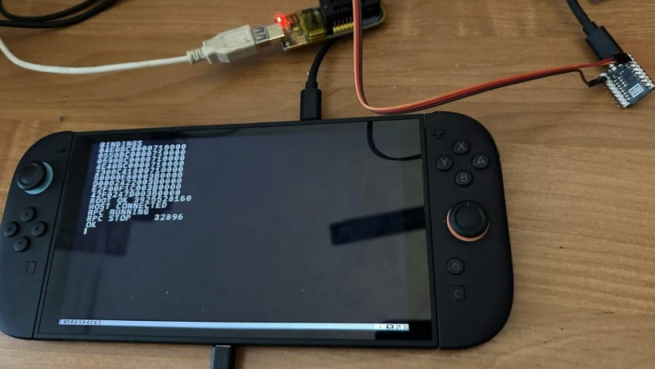
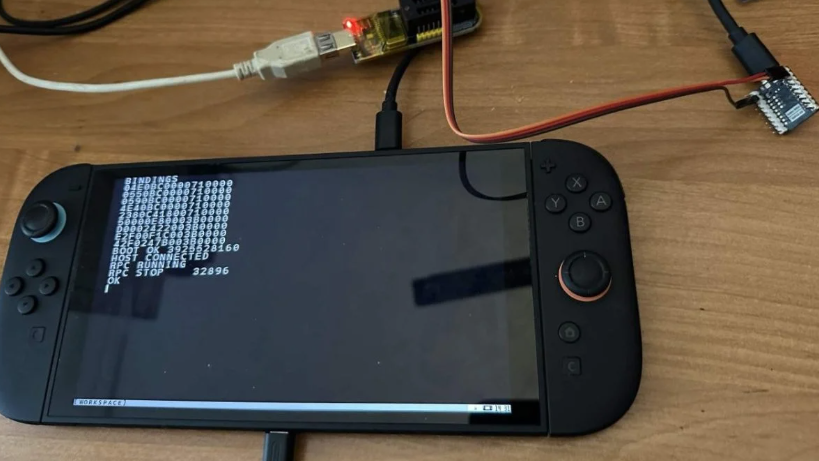
La scène hack de la Nintendo Switch 2 poursuit ses investigations autour de ns2jb, une chaîne d'exploitation reposant notamment sur SmileBASIC et une vulnérabilité du module FS. Le chercheur en sécurité hexkyz a apporté de nouvelles précisions sur son fonctionnement, ses possibilités et les perspectives qu'elle pourrait ouvrir à l'avenir. Au programme, exécution de code avec des privilèges élevés dans l'espace utilisateur, extraction de jeux, éventuelle adaptation à d'autres points d'entrée et hypothèse d'un exploit permanent. Mais malgré ces avancées, plusieurs obstacles techniques empêchent encore d'envisager un véritable custom firmware comparable à Atmosphère sur la première Switch.
Une vulnérabilité ancienne dont l'exploitation restait incertaine
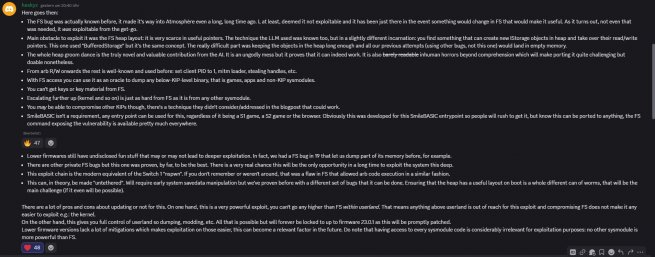
Selon les explications partagées par hexkyz sur Discord, la vulnérabilité du module FS était connue depuis plusieurs années. Elle avait toutefois été considérée comme difficilement exploitable en raison de l'organisation de la mémoire et du nombre limité de pointeurs intéressants présents dans le tas mémoire. La faille avait été conservée dans les travaux des chercheurs, dans l'espoir que des évolutions du système permettent un jour de l'exploiter plus facilement. Finalement, la chaîne ns2jb démontre qu'il était possible de contourner ces difficultés sans attendre de modifications particulières du système. L'un des principaux défis consistait à maîtriser suffisamment le heap, c'est-à-dire la zone mémoire utilisée pour l'allocation dynamique des objets. Cette étape est essentielle pour parvenir à détourner certains objets et obtenir des opérations de lecture et d'écriture arbitraires.
L'intelligence artificielle au coeur de l'exploitation mémoire
L'un des aspects les plus intéressants de ces révélations concerne le rôle joué par l'intelligence artificielle dans le développement de ns2jb. Le principe général de l'exploitation repose sur la manipulation d'objets IStorage afin de détourner leurs pointeurs et de contrôler leurs opérations de lecture et d'écriture. La chaîne actuelle s'appuie notamment sur des objets BufferedStorage. La difficulté résidait dans le heap grooming, une technique qui consiste à organiser précisément les allocations mémoire pour placer les objets dans des conditions favorables à l'exploitation.
Hexkyz indique que l'IA a apporté une contribution importante à cette étape. Le code obtenu reste néanmoins particulièrement complexe, ce qui pourrait compliquer son adaptation à d'autres points d'entrée ou à des environnements différents. Cette approche illustre une évolution intéressante des méthodes employées dans la recherche en sécurité : l'intelligence artificielle peut contribuer à résoudre des problèmes complexes de manipulation mémoire, sans pour autant rendre automatiquement l'exploitation plus simple à comprendre ou à porter.
Cliquez pour agrandir
Le module FS : un accès privilégié dans l'espace utilisateur
Une fois les opérations de lecture et d'écriture arbitraires obtenues, ns2jb exploite différentes techniques pour prendre le contrôle du module FS. D'après hexkyz, FS représente le niveau de privilèges le plus élevé accessible dans l'espace utilisateur de la Switch 2. Cette capacité ouvre plusieurs perspectives pour les développeurs et les chercheurs en sécurité.
Parmi les possibilités envisagées figurent notamment :
- L'extraction de jeux et d'applications.
- La récupération de modules système qui ne fonctionnent pas sous la forme de KIP.
- Le développement d'outils homebrew plus avancés.
- L'analyse et la modification de certains fichiers ou contenus de jeux.
- L'étude approfondie du fonctionnement interne du système.
Il faut toutefois distinguer cet accès d'une compromission complète de la console. La faille FS ne permet pas, à elle seule, de récupérer les clés de chiffrement de la Switch 2 ni d'obtenir automatiquement un accès au kernel.
L'exploitation constitue donc une avancée significative pour la recherche et le homebrew, mais elle ne représente pas encore un jailbreak complet de la machine.
SmileBASIC n'est pas indispensable à ns2jb
Autre précision importante : SmileBASIC n'est pas une condition technique incontournable pour exploiter la vulnérabilité FS. Le logiciel sert actuellement de point d'entrée à la chaîne d'exploitation. En théorie, les chercheurs pourraient donc chercher à adapter le principe à d'autres environnements, notamment à certains jeux Nintendo Switch de première génération, à des jeux Switch 2 ou encore à d'autres composants du système disposant d'un accès aux fonctions concernées. Cette possibilité ne signifie pas pour autant qu'un jeu quelconque pourrait être utilisé pour déclencher l'exploit. Chaque point d'entrée présente ses propres contraintes et nécessiterait un travail d'adaptation.
Si une autre méthode de déclenchement venait à être développée, elle pourrait néanmoins élargir les conditions d'utilisation de ns2jb et rendre la recherche plus accessible à différents profils de développeurs.
Un exploit permanent est-il envisageable ?
Hexkyz évoque également la possibilité théorique de rendre la chaîne d'exploitation untethered, c'est-à-dire capable de fonctionner sans devoir reproduire systématiquement le même déclenchement manuel. Une telle évolution nécessiterait notamment de parvenir à manipuler certaines données de sauvegarde système suffisamment tôt pendant le démarrage de la console. Des approches comparables ont déjà été étudiées dans le cadre d'autres vulnérabilités. Le principal obstacle reste toutefois la maîtrise de l'organisation du tas mémoire au démarrage. Pour fonctionner de manière fiable, l'exploitation devrait retrouver des conditions mémoire suffisamment favorables à ce stade précis.
Pour l'instant, il ne s'agit donc que d'une piste théorique. Aucun exploit permanent opérationnel n'est annoncé dans ces informations.
Custom firmware et emuNAND : le kernel reste un obstacle majeur
Avec un accès aussi étendu au module FS, la question d'un futur custom firmware revient naturellement. Les utilisateurs de la première Switch connaissent bien Atmosphère, qui permet de modifier en profondeur le fonctionnement de la console.
Mais la situation de la Switch 2 reste différente.
La compromission du module FS ne facilite pas automatiquement l'exploitation du kernel. Or, la création d'un custom firmware complet ou d'une solution emuNAND nécessiterait des capacités supplémentaires, notamment pour intervenir sur le démarrage, la gestion mémoire et la redirection du stockage.
Hexkyz mentionne également une technique qui pourrait potentiellement permettre de compromettre d'autres modules KIP. Cependant, aucune démonstration publique ne vient confirmer cette possibilité dans les éléments évoqués.
Il est donc encore prématuré d'annoncer l'arrivée d'un Atmosphère pour Switch 2 ou d'une emuNAND fonctionnelle. Les avancées actuelles fournissent des bases intéressantes, mais plusieurs étapes importantes restent à franchir.
Firmware 23.0.1 : les versions actuelles sont-elles concernées ?
D'après les informations communiquées par hexkyz, la vulnérabilité concerne les firmwares allant jusqu'à la version 23.0.1. Elle devrait être corrigée par Nintendo dans une mise à jour ultérieure. Les versions plus anciennes peuvent également présenter un intérêt pour les chercheurs, car elles disposent parfois de protections moins avancées ou contiennent des vulnérabilités qui n'ont pas encore été rendues publiques. Hexkyz évoque notamment une vulnérabilité du module FS présente sur le firmware 19, qui avait permis à des chercheurs d'extraire une partie de la mémoire du module. Cela ne garantit toutefois pas qu'un ancien firmware permettra d'obtenir davantage de privilèges ou de disposer d'un jailbreak plus complet. Le choix de conserver une version donnée dépend également des besoins de compatibilité avec les jeux et les services en ligne. Pour les utilisateurs intéressés par le hack, la prudence reste donc de mise : une vulnérabilité connue aujourd'hui ne garantit pas qu'une solution complète sera disponible demain.
Un héritage de nspwn sur la première Switch
Hexkyz rapproche cette découverte de nspwn, une vulnérabilité historique de la première Nintendo Switch qui permettait d'obtenir une exécution de code arbitraire en exploitant le module FS. Le parallèle est intéressant : dans les deux cas, une faille touchant un composant chargé de la gestion du système de fichiers devient un point d'appui pour développer une chaîne d'exploitation. La Switch 2 bénéficie cependant de protections supplémentaires qui compliquent les étapes suivantes, en particulier lorsqu'il s'agit de dépasser les limites de l'espace utilisateur pour atteindre le kernel.
ns2jb peut ainsi être considéré comme une avancée importante dans la compréhension et l'exploitation du nouveau système, sans pour autant reproduire toutes les capacités des solutions de hack développées au fil des années sur la première génération.
Conclusion : ns2jb ouvre de nouvelles perspectives, mais le jailbreak complet reste à construire
Les précisions apportées par hexkyz permettent de mieux mesurer le potentiel de la vulnérabilité FS sur Nintendo Switch 2. L'accès au module FS, les possibilités d'extraction de données et l'éventuelle adaptation de la chaîne à d'autres points d'entrée constituent des avancées notables pour la scène homebrew. L'utilisation de l'intelligence artificielle pour résoudre certaines difficultés liées au heap grooming apporte également un éclairage intéressant sur les méthodes de recherche actuelles. Néanmoins, plusieurs limites demeurent : pas d'accès automatique au kernel, pas de récupération des clés de chiffrement et aucune confirmation d'un exploit permanent ou d'un custom firmware complet. La Switch 2 franchit donc une nouvelle étape dans la recherche de vulnérabilités, mais le chemin vers une solution comparable à Atmosphère reste encore long. Les prochaines évolutions de ns2jb et les éventuelles découvertes touchant d'autres composants du système seront déterminantes pour la suite.
 [Switch 2] Les premiers fichiers de jeux commencent à être dumpés