Notre ami sunriseur Sendel nous informe que la scène PlayStation 3 vient de franchir une nouvelle étape particulièrement intéressante. Dans un long write-up baptisé « Glitching the "Almost" Perfect Code... », le développeur zecoxao revient en détail sur plusieurs années de travaux autour des mécanismes de sécurité de la PS3 et dévoile une faiblesse située au niveau des tout premiers éléments de la chaîne de démarrage. Cette découverte pourrait, à terme, avoir des conséquences considérables : possibilité de contourner certaines protections sur les modèles jusqu'ici considérés comme impossibles à customiser, restauration de consoles brickées et même remplacement de certains composants de sécurité.
Il faut toutefois insister sur un point : une partie importante des possibilités évoquées dans le document reste encore théorique. La découverte de la clé et de la faiblesse constitue une étape fondamentale, mais transformer ces travaux en outils publics et fiables demandera encore du développement.
Des années de travaux en arrière-plan
zecoxao commence son analyse en rendant hommage aux nombreux chercheurs ayant travaillé sur la sécurité de la PS3. Parmi les personnes citées figurent notamment wildcard, ZeroTolerance, jestero, MikeM64, DJ, flat_z, Mina Ralwasser, sagemono, Kafuu, esc0rtd3w, naehrwert, mysis, skgleba, xorloser, Myria, bguerville, Proxima et golden, ainsi qu'une personne restée anonyme. Les travaux historiques autour du SYSCON, des firmwares et des clés maîtresses ont notamment permis de comprendre et de déchiffrer une partie des mécanismes internes de la console. Ces recherches ont également contribué à des projets comme Project Frankenstein, dont l'objectif est notamment de maintenir en vie certaines PS3 rétrocompatibles et de permettre la réparation de consoles présentant des problèmes matériels complexes.
PS3 Syscon research
QuasiCFW et la piste BadWDSD
Le write-up revient également sur les travaux de Kafuu, avec esc0rtd3w et bguerville, autour de la vulnérabilité WDSD. À partir d'une ancienne publication datant de 2010 décrivant une potentielle faiblesse du registre de commande WDSD, les chercheurs ont progressivement développé ce qui est devenu QuasiCFW. L'idée est particulièrement intéressante : permettre de modifier certaines régions de LV0, LV1 et LV2 sur des consoles considérées comme « unhackable », en intervenant après le chargement de lv0ldr.
BadWDSD sur GitHub
Cette avancée constitue une pièce importante du puzzle puisque les modèles plus récents de PS3 ne peuvent pas simplement être traités comme les premières générations exploitables par les méthodes historiques.
La chaîne de démarrage de la PS3
Pour comprendre l'intérêt de la découverte, il faut revenir au fonctionnement de la chaîne de boot de la PS3. Au démarrage, plusieurs composants se chargent successivement. lv0ldr permet notamment de lancer LV0, avant que la chaîne ne poursuive son exécution avec metldr, puis différents loaders comme :
- isoldr, chargé des modules SPU isolés
- appldr, chargé des applications utilisateur
- rvkldr, chargé des listes de révocation
- lv1ldr, chargé de l'hyperviseur
- lv2ldr, chargé du kernel
Sur les modèles plus récents, Sony a notamment renforcé les protections cryptographiques afin d'empêcher la création et l'injection de code signé frauduleusement.
À première vue, la chaîne semble donc pratiquement impossible à contourner.
Mais selon les travaux présentés par zecoxao, les deux premiers maillons de cette chaîne, lv0ldr et metldr, constituent justement un point particulièrement intéressant.
Une ROM cachée dans le processeur
L'une des étapes les plus impressionnantes du travail a consisté à rechercher une ROM directement dans le processeur.
La méthode utilisée est particulièrement lourde : décapsulation du composant et analyse physique de ses zones mémoire.
Fin 2025, les chercheurs ont obtenu des images de différentes régions du processeur grâce à une personne anonyme. L'objectif initial était de retrouver la ROM SPU.
La première découverte fut cependant une déception.
La ROM identifiée était en réalité une ROM de microcode, utilisée pour traduire et préparer certaines instructions complexes du PPE afin qu'elles puissent être exécutées par le processeur.
Les recherches se sont donc poursuivies.
La découverte de la SPU ROM
En insistant sur l'analyse des différentes régions SPU, alors que plusieurs d'entre elles semblaient identiques, les chercheurs ont finalement découvert quelque chose de beaucoup plus intéressant.
Une ROM contenant environ 8192 bits, soit environ 0x400 octets après décodage, était présente dans le processeur.
L'équipe a alors commencé à analyser son fonctionnement et à rechercher d'éventuelles faiblesses.
Différents outils ont été utilisés pour observer le comportement du code et communiquer avec le système, notamment via l'UART du SYSCON.
L'analyse a révélé que cette petite ROM contenait notamment les mécanismes liés au traitement AES de lv0ldr et metldr.
Le problème était évidemment de taille : la clé elle-même n'était pas directement accessible.
Elle était transmise via le channel 66, avec des lectures de 32 bits, puis l'accès était verrouillé afin d'empêcher toute nouvelle récupération.
Les chercheurs ont tenté différentes approches pour obtenir cette information, mais une conclusion s'est progressivement imposée : il faudrait probablement passer par une attaque physique ou une technique de glitching.
« Register Evil 7 »
C'est à ce moment que jestero a identifié le comportement qui allait changer la situation.
En utilisant les outils d'analyse développés autour de la ROM, il a constaté que certains registres SPU conservaient leur contenu entre plusieurs exécutions de code SPU.
Ce comportement ouvrait une possibilité inattendue.
Si une clé ou une clé dérivée était laissée dans l'un de ces registres, il pouvait être possible de la récupérer après l'exécution du code.
Le registre 7 s'est alors révélé particulièrement intéressant.
Celui-ci n'était utilisé que lors de l'expansion de clé AES associée à la clé dérivée du channel 66.
L'idée était donc de provoquer un glitch au moment précis où le système nettoie ces informations, puis de récupérer le contenu résiduel du registre.
Le résultat est particulièrement important : l'équipe est finalement parvenue à récupérer la clé body par console de lv0ldr d'une PS3 CECHL.
Autrement dit, une information considérée comme protégée par la chaîne de sécurité de la console a pu être récupérée en exploitant un comportement inattendu des registres.
Pourquoi cette découverte est importante
La récupération de cette clé ne signifie pas immédiatement qu'un CFW universel est disponible.
En revanche, elle démontre que la chaîne de sécurité n'est pas aussi hermétique qu'on pouvait le penser.
Les clés récupérées pourraient notamment permettre, selon les travaux présentés dans le write-up :
- Récupérer la clé du Channel 66
Cette clé permettrait théoriquement de travailler directement avec les mécanismes cryptographiques utilisés par lv0ldr et metldr.
- Chiffrer et signer son propre lv0ldr ou metldr
Une possibilité qui ouvrirait la porte à la modification beaucoup plus profonde de la chaîne de démarrage.
- Déchiffrer lv0ldr.2 et metldr.2
Ces composants contiennent notamment d'autres éléments cryptographiques et clés de signature.
- Étendre le CFW à tous les modèles de PS3
C'est probablement la perspective la plus spectaculaire.
Combinés aux travaux de Kafuu et QuasiCFW, ces résultats pourraient théoriquement permettre d'étendre les possibilités du custom firmware aux PS3 Slim 3000 et aux Super Slim, qui ont toujours constitué une frontière importante pour la scène.
- Débricker potentiellement toutes les PS3
Avec les informations nécessaires, comme la clé CPU, la HW Master Key ou la clé Channel 66, certaines opérations de récupération qui étaient auparavant extrêmement complexes pourraient devenir envisageables.
- Contourner certains composants matériels défaillants
Les chercheurs évoquent également la possibilité de pouvoir démarrer une console malgré une carte Blu-ray défectueuse ou certains problèmes liés au Wi-Fi.
- Réaliser des opérations de remariage
Le travail pourrait également ouvrir la voie à des opérations de remariage du SYSCON et du lecteur Blu-ray, avec des implications importantes pour la réparation des consoles.
Une découverte majeure, mais encore au stade de la recherche
Il faut néanmoins conserver une certaine prudence.
Le write-up de zecoxao présente surtout une chaîne de recherche et une preuve extrêmement importante sur la possibilité de récupérer des secrets cryptographiques. Toutes les conséquences évoquées ne sont pas encore disponibles sous la forme d'outils simples à utiliser.
Le passage de la récupération d'une clé sur une CECHL à une méthode reproductible sur l'ensemble des modèles demandera notamment de comprendre précisément les différences matérielles et les mécanismes de sécurité de chaque génération.
Mais le principe est désormais particulièrement intéressant : une partie de la sécurité considérée comme inaccessible peut être attaquée directement au niveau du code exécuté dans les premiers étages du bootrom.
La scène PS3 dispose donc désormais d'une nouvelle piste particulièrement sérieuse pour repousser encore les limites des modèles les plus récents.
Après des années de recherches sur le SYSCON, les clés maîtresses, les vulnérabilités WDSD et QuasiCFW, cette nouvelle découverte pourrait bien constituer une nouvelle pièce essentielle dans le puzzle du CFW universel.
Et si les travaux futurs confirment toutes les possibilités évoquées par zecoxao, les conséquences pourraient dépasser largement le simple lancement d'un homebrew : réparation, débrick, remariage et custom firmware sur les modèles jusqu'ici considérés comme définitivement verrouillés pourraient devenir techniquement envisageables.
Merci Sendel pour le lien
 [PS3] Zecoxao dévoile son write-up de glitch sur PS3


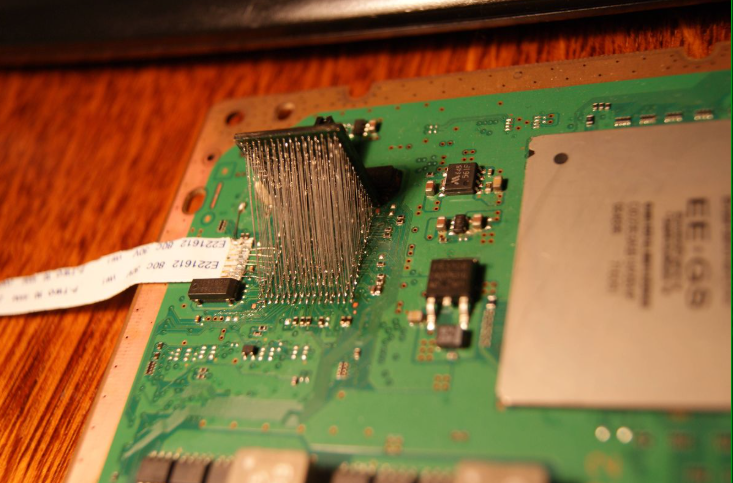
Un tel niveau de hack n'aurait pas pu être atteint par un seul individu. Sony a appris de ses erreurs avec Geohot au fil des révisions de la PS3.