Aller au contenu


tralala

Inscrit(e) (le) 24 févr. 2012
Déconnecté Dernière activité aujourd'hui, 19:37
*****

Sujets que j'ai initiés

[PS4] PS4 GoldHEN v2.4b18.13 est disponible, avec le support du firmware 14.00

aujourd'hui, 19:28

Une nouvelle version de GoldHEN, le célèbre homebrew enabler de la PlayStation 4, vient d'être publiée. Estampillée v2.4b18.13, cette mise à jour apporte une nouveauté importante avec l'ajout du support du firmware 14.00, ainsi qu'une correction concernant le serveur FTP.


GoldHEN v2.4b18.13 : le changelog
 
Cette nouvelle version intègre deux modifications :
 
- Ajout du support du firmware 14.00 : GoldHEN étend désormais sa compatibilité à ce firmware de la PS4.
- Correction du problème FTP SIZE : un dysfonctionnement affectant la commande SIZE du serveur FTP a été corrigé (voir ici)
 
Une mise à jour pour les utilisateurs de PS4
 
GoldHEN reste un outil incontournable de la scène homebrew PS4. Il permet notamment d'activer différentes fonctionnalités avancées sur les consoles compatibles avec les méthodes de jailbreak disponibles. Avec cette version 2.4b18.13, les utilisateurs concernés bénéficient d'une prise en charge supplémentaire du firmware 14.00 et d'un correctif lié aux transferts FTP.
 
Attention toutefois : la compatibilité de GoldHEN ne signifie pas que toutes les consoles peuvent être jailbreakées. L'utilisation de ces fonctionnalités dépend du firmware installé et de la disponibilité d'une méthode d'exploitation compatible.
 
Téléchargement : GoldHEN v2.4b18.13 (support firmware 14.00) 


[PS5] Les firmwares 14.00 / 14.10 : le WebKit est compromis, le moniteur de machine vir...

aujourd'hui, 11:53

La scène PS5 poursuit ses recherches sur les firmwares 14.00 et 14.10. Une nouvelle avancée vient d'être annoncée concernant le navigateur WebKit, avec l'exploitation d'une vulnérabilité de type Use-After-Free (UAF) permettant de divulguer des adresses mémoire et de contourner les protections ASLR. Désormais, l'attention des développeurs se tourne vers un obstacle bien plus complexe : le moniteur de machine virtuelle, également appelé hyperviseur. Si ces travaux constituent une étape intéressante dans la recherche d'un jailbreak, il convient de rappeler qu'aucun jailbreak complet des firmwares 14.00 et 14.10 n'est confirmé par les éléments présentés ici. Les recherches progressent, mais plusieurs barrières de sécurité restent à franchir.


WebKit : une nouvelle étape franchie
 
Le navigateur de la PS5 est au cœur de cette avancée. Une vulnérabilité FontFace de type Use-After-Free permettrait désormais de récupérer des pointeurs mémoire, facilitant ainsi le contournement de l'ASLR (Address Space Layout Randomization), une protection qui rend plus difficile la localisation des éléments du système en mémoire. Dans le détail, la technique décrite consiste à récupérer un objet CSSFontFace libéré, puis à le réutiliser pour divulguer des adresses du tas mémoire du navigateur. Un ArrayBuffer de 192 octets serait notamment utilisé dans cette opération. Associée aux précédents travaux sur les primitives de lecture et d'écriture mémoire via Canvas, cette nouvelle faille permettrait de mieux maîtriser l'environnement utilisateur du navigateur. Le premier objectif est donc atteint dans le cadre de ces recherches : contourner les protections du navigateur et disposer de primitives mémoire suffisamment puissantes pour poursuivre l'exploitation.
 
Il faut toutefois distinguer cette étape d'un jailbreak complet. La compromission de WebKit ne signifie pas, à elle seule, que le kernel de la PS5 peut être exploité.
 
L'hyperviseur, le véritable obstacle à franchir
 
La suite des travaux met en évidence une difficulté plus importante : les protections imposées par l'hyperviseur de Sony. D'après les observations communiquées, une requête adressée au kernel pour obtenir des pages mémoire avec des droits de lecture, d'écriture et d'exécution semble initialement réussir. Pourtant, une vérification ultérieure montre que les permissions d'exécution ne sont pas accordées.
 
Les syscalls 588 et 547 auraient permis de mettre en évidence ce comportement. Le premier retourne un résultat indiquant que la demande a réussi, tandis que le second confirme que les permissions effectives restent limitées à la lecture et à l'écriture. Ce mécanisme illustre le rôle de l'hyperviseur : même lorsque le kernel semble accepter une opération, une couche de sécurité inférieure peut empêcher son application effective. Cette protection s'inscrit dans le principe W^X, qui vise à empêcher qu'une même zone mémoire soit simultanément modifiable et exécutable, ou plus largement à contrôler les permissions d'exécution selon les mécanismes employés.
 
Pour les développeurs, la conséquence est importante : injecter directement du code personnalisé en mémoire, sous la forme de shellcode, ne semble pas constituer une voie exploitable avec la méthode testée.
 
La piste ROP privilégiée
 
Face à ce verrouillage, les recherches s'orienteraient vers une technique bien connue dans le domaine de l'exploitation système : le ROP (Return-Oriented Programming). Plutôt que d'injecter du code inédit dans une zone mémoire et de demander son exécution, cette approche consiste à réutiliser des séquences d'instructions déjà présentes dans le code du système. L'objectif serait ainsi de détourner le fonctionnement normal du processeur en enchaînant des fragments de code existants, tout en contournant les restrictions qui empêchent l'exécution directe de code injecté. Cette piste ne garantit pas qu'un jailbreak soit possible, mais elle permet de mieux cerner les contraintes techniques auxquelles les chercheurs doivent désormais répondre.
 
Firmware 14.00 : la cible prioritaire ?
 
Les deux versions ne présentent pas exactement la même situation en matière de sécurité.
 
Firmware 14.00
 
Le firmware 14.00 apparaît comme une cible particulièrement intéressante pour la poursuite des recherches. Selon les informations communiquées, il conserverait une surface d'attaque plus large, avec plusieurs possibilités qui auraient été corrigées ou davantage protégées dans les versions ultérieures. Des pistes concernant d'éventuelles vulnérabilités de l'hyperviseur sont également évoquées. Elles restent cependant à considérer comme des possibilités de recherche, et non comme des failles confirmées permettant actuellement de compromettre cette couche de sécurité.
 
Firmware 14.10
 
Le firmware 14.10 aurait introduit des mesures d'atténuation supplémentaires, fermant plusieurs voies d'exploitation du kernel connues des chercheurs. Pour autant, les travaux sur WebKit ne seraient pas abandonnés sur cette version. La nouvelle vulnérabilité permettrait de reprendre les recherches à partir du navigateur, tandis que l'attention se porte désormais sur la découverte d'une nouvelle faille du kernel. La difficulté consiste donc à trouver une chaîne d'exploitation permettant de passer du navigateur compromis au kernel, puis de contourner les protections imposées par l'hyperviseur.
 
Une ancienne piste d'exploitation abandonnée
 
Autre information importante : une précédente affirmation concernant une possible vulnérabilité de type double-free dans le mécanisme AIO a été officiellement retirée. Les premiers résultats semblaient montrer que deux appels concurrents pouvaient tous deux signaler une réussite. Toutefois, ce comportement ne démontre pas qu'une même zone mémoire a effectivement été libérée deux fois. Il s'agirait donc d'un double retour de statut plutôt que d'une véritable double libération exploitable. Cette correction invalide la chaîne d'exploitation qui reposait sur cette hypothèse. Cette précision rappelle l'importance de distinguer les observations initiales d'une vulnérabilité réellement démontrée et exploitable.
 
Faut-il mettre à jour sa PS5 ?
 
Pour les utilisateurs intéressés par le jailbreak, la recommandation reste prudente : si votre PS5 fonctionne sous firmware 14.00 ou 14.10, évitez de mettre à jour pour le moment.
 
Chaque nouveau firmware (le 14.20, le 14.22) peut corriger des vulnérabilités utiles aux chercheurs et réduire les possibilités d'exploitation. Conserver sa version actuelle permet donc de préserver les éventuelles opportunités qui pourraient apparaître au fil des recherches.Il faut néanmoins garder à l'esprit que les avancées présentées concernent des travaux de recherche sur plusieurs couches de sécurité. Elles ne signifient pas qu'un jailbreak complet, stable et accessible au public est désormais disponible sur ces firmwares.
 
La recherche autour des firmwares PS5 14.00 et 14.10 franchit une nouvelle étape avec la compromission annoncée de WebKit et le contournement de l'ASLR du navigateur.Mais le plus difficile reste à faire : trouver une nouvelle voie d'accès au kernel, puis composer avec les restrictions de l'hyperviseur, qui semble empêcher l'exécution directe de code injecté. Le firmware 14.00 serait actuellement le candidat le plus intéressant, tandis que les recherches se poursuivent sur le 14.10. La situation est donc encourageante pour la scène PS5, mais il est encore trop tôt pour parler d'un jailbreak complet des firmwares 14.00 et 14.10. Les prochaines avancées dépendront principalement de la découverte d'une faille exploitable du kernel et de la capacité des chercheurs à contourner les protections de l'hyperviseur.


[PS5] Relapse passe au Blu-ray avec un ISO bootable, sans navigateur ni PC

aujourd'hui, 11:39

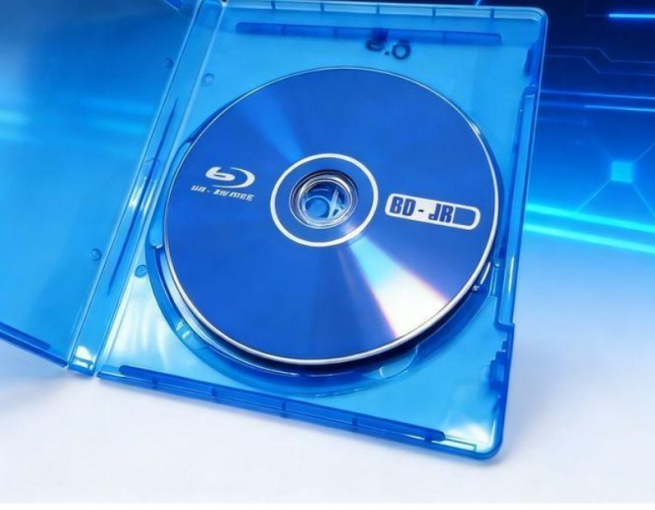
Le jailbreak Relapse sur PS5 franchit une nouvelle étape avec BD-JB-Relapse, un portage de l'exploit vers l'environnement Java des disques Blu-ray. Développé par EchoStretch, zecoxao et Claude, avec une correction apportée par 0xXOR, ce projet permet de lancer l'exploit directement depuis le lecteur de disques de la console. Un fichier ISO bootable est désormais disponible, avec l'ensemble des composants nécessaires intégrés. L'objectif est simple : simplifier le lancement de Relapse en supprimant le recours à une page WebKit ou à l'envoi préalable d'un fichier JAR depuis un ordinateur.


Un jailbreak lancé directement depuis un Blu-ray
 
Jusqu'à présent, l'exploitation de Relapse reposait notamment sur une entrée WebKit. Avec BD-JB-Relapse, les développeurs ont adapté l'exploit pour qu'il puisse être exécuté depuis l'environnement BD-J (Blu-ray Disc Java) du lecteur de disques de la PS5. Le projet s'appuie sur BD-JB5 pour lancer automatiquement le fichier Java embarquant Relapse. Une fois l'ISO gravé sur un disque Blu-ray compatible et inséré dans la console, il suffit de l'ouvrir avec le lecteur de disques pour démarrer la chaîne d'exploitation.
 
Le processus ne nécessite donc :
 
- Aucune ouverture préalable d'une page Web.
- Aucun transfert manuel du fichier JAR depuis un ordinateur.
- Aucun lancement manuel du chargeur ELF.
 
Après l'exécution de Relapse, l'exploit cherche à obtenir des primitives de lecture et d'écriture du noyau, puis à élever les privilèges du processus. Le chargeur ELF est ensuite démarré automatiquement et met à disposition un serveur permettant de recevoir des payloads.
 
Quels firmwares PS5 sont compatibles ?
 
Le projet annonce une compatibilité avec les firmwares PS5 jusqu'à la version 13.42 incluse. Les développeurs indiquent avoir travaillé et effectué leurs tests sur un kit de développement en firmware 13.42. Des tables d'offsets sont également intégrées pour plusieurs versions du système, mais leur présence ne signifie pas que chaque firmware bénéficie du même niveau de validation.
 
Pour utiliser cette méthode, il faut disposer :
- D'une PS5 équipée d'un lecteur de disques fonctionnel.
- D'un lecteur Blu-ray capable de lire le disque utilisé.
- De l'image ISO BD-JB-Relapse correspondante.
- D'un firmware compatible avec l'exploit.
 
L'image disque intègre le fichier Java nécessaire au lancement de Relapse ainsi que les composants utilisés pour démarrer le chargeur ELF.
 
Comment fonctionne le lancement des payloads ?
 
Une fois Relapse exécuté, le serveur de payloads ELF écoute sur le port 9021. C'est par ce biais que les utilisateurs peuvent transmettre leurs payloads compatibles. Le projet dispose également d'un système de journalisation UDP sur le port 18194, permettant de suivre les étapes de l'exécution à l'aide des outils de journalisation de BD-JB5. Attention toutefois : le projet reste indiqué comme étant en cours de développement. Une correction de la procédure de nettoyage des ressources mémoire a notamment été intégrée afin de limiter les risques de plantage lors de la fermeture de l'application. Les développeurs précisent néanmoins que cette correction doit encore être validée sur la cible firmware 13.42.
 
Autre particularité : certaines entrées sysctl modifiées par l'exploit restent altérées jusqu'au prochain redémarrage de la console. Il est donc préférable de considérer cette version comme un outil de recherche et d'expérimentation plutôt que comme une solution totalement finalisée.
 
Un pas de plus vers un jailbreak PS5 plus accessible
 
Avec BD-JB-Relapse, les développeurs proposent une nouvelle méthode de lancement qui se distingue par sa simplicité d'utilisation. Le passage par le lecteur Blu-ray permet d'éviter les étapes liées au navigateur et au transfert du fichier JAR, tout en conservant la chaîne d'exploitation de Relapse. Cette approche démontre également l'intérêt de l'environnement BD-J comme point d'entrée alternatif pour les recherches sur la sécurité de la PS5.
 
Téléchargement : BD-JB-Relapse 2.0.0


[PS5] Sony corrige déjà le firmware 14.20, une nouvelle mise à jour 14.22 est disponible

aujourd'hui, 08:15

Chers amis sunriseurs, comme le précise sur le tchat notre ami Mnemocyne, Sony vient de publier une nouvelle mise à jour système pour la PlayStation 5. Numérotée 26.07-14.22.00, cette version apporte officiellement des corrections de sécurité. Une publication qui intervient après le firmware 14.20 et qui pourrait retenir l'attention de la scène hack PS5.


Le firmware 14.22 vient remplacer le 14.20
 
La nouvelle version 26.07-14.22.00 est accompagnée d'un changelog particulièrement succinct. Sony indique simplement avoir apporté « quelques corrections de sécurité au logiciel système ». Aucun autre détail technique n'a été communiqué concernant la nature des vulnérabilités corrigées, les composants concernés ou les éventuelles améliorations supplémentaires. Cette mise à jour succède donc au firmware 14.20, identifié par la version système 26.07-14.20.00. Pour les utilisateurs qui suivent de près les évolutions du système de la PS5, ce changement de version mérite d'être surveillé.
 
Un correctif à surveiller pour la scène hack PS5
 
Comme souvent avec les mises à jour de sécurité de Sony, la principale interrogation concerne leur impact sur les travaux de recherche en cours. Il est toutefois impossible d'affirmer, à ce stade, que le firmware 14.22 corrige une faille précise utilisée par la scène hack. Sony ne fournit aucune information permettant d'établir un lien direct entre ce correctif et les exploits ou travaux de recherche actuellement connus. En revanche, cette publication rappelle l'importance de la version du logiciel système dans l'écosystème PS5. Lorsqu'une faille est exploitable sur certaines versions, une mise à jour peut potentiellement réduire les possibilités d'exploitation si elle corrige la vulnérabilité concernée. Les utilisateurs intéressés par le jailbreak et les exploits PS5 ont donc intérêt à identifier précisément leur firmware actuel et à suivre les prochaines informations techniques de la communauté avant de décider d'une éventuelle mise à jour.
 
Changelog officiel : Version PS5 : 26.07-14.22.00
 
Quelques corrections de sécurité ont été apportées au logiciel système.
 
 
Pour le moment, Sony ne donne aucune précision supplémentaire sur ces modifications, mais quoi en conclure, si ce n'est que le firmware 14.20 intègre une faille qui vient d'être corrigée.


[Switch 2] NoraHax et SeedsowHax proposent un lanceur d'exploits via des visual novels

aujourd'hui, 08:06

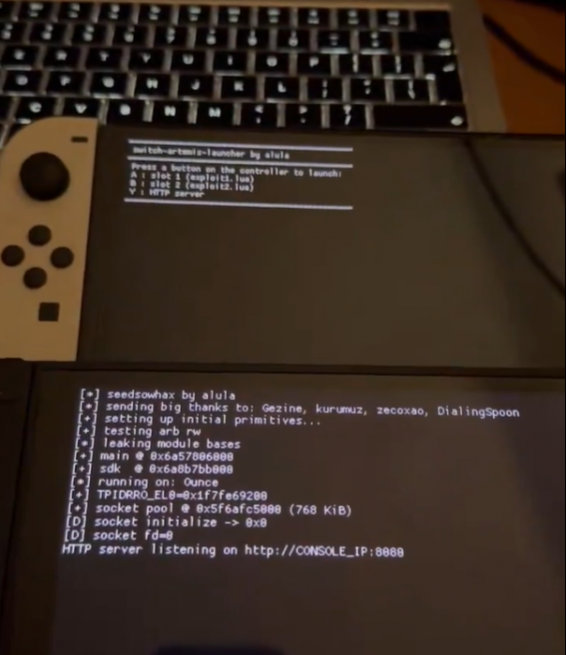
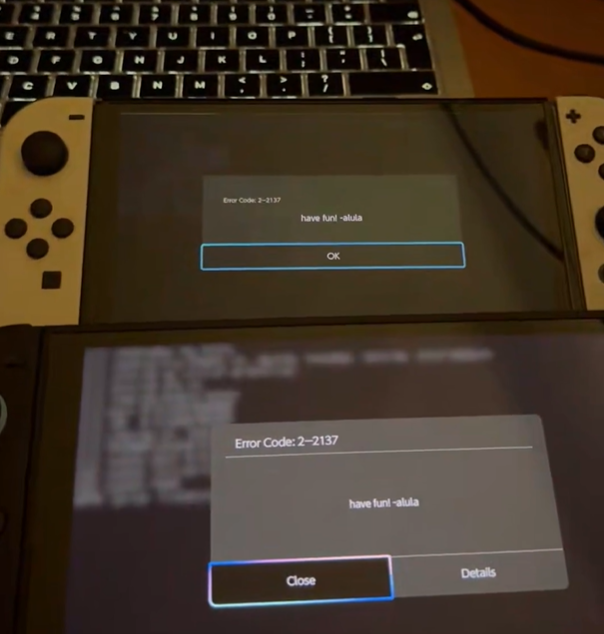
Notre ami sunriseur Balthasar nous informe que les projets NoraHax et SeedsowHax proposent une démonstration d'exécution de code en espace utilisateur (userland) directement sur la console, en exploitant des jeux utilisant le moteur de visual novels Artemis Engine. L'objectif ne se limite pas à lancer un simple code de démonstration : le projet cherche surtout à fournir un lanceur persistant permettant de démarrer plus facilement de futurs exploits, une fois la sauvegarde préparée et transférée sur la Switch 2.


Deux démos compatibles
 
Le projet prend actuellement en charge deux démos de jeux :
 
- Nora, Princess and Crying Cat 2 Demo, identifiant 010012900d38a000.
- Seedsow Lullaby Demo, identifiant 010042d022aea000.
 
Ces deux titres servent de support au mécanisme d'exécution de code. Attention, la compatibilité annoncée concerne uniquement les versions de démonstration : les versions complètes des jeux ne sont pas prises en charge pour le moment. Le principe repose sur l'exploitation des possibilités offertes par les sauvegardes et le moteur Artemis Engine afin de mettre en place un environnement permettant d'exécuter des scripts Lua sur la console.


Comment installer le lanceur sur Switch 2 ?
 
La procédure décrite par le développeur nécessite initialement une Nintendo Switch compatible avec Atmosphère, ainsi qu'une Switch 2.
 
Voici les grandes étapes :
- Utiliser JKSV sur la Switch équipée d'Atmosphère pour restaurer l'archive ZIP fournie dans les releases du projet.
- Utiliser la fonctionnalité officielle de transfert de sauvegardes entre consoles pour transférer la sauvegarde préparée vers la Switch 2.
- Disposer d'un même compte Nintendo associé aux deux consoles.
 
Le développeur mentionne également une autre possibilité : utiliser ns2jb avec RPC pour ouvrir la sauvegarde et y transférer les fichiers. Cette méthode n'avait toutefois pas encore été testée au moment de la rédaction de la documentation. Il faut donc bien distinguer cette préparation de sauvegarde d'un jailbreak complet : le projet met en place un environnement d'exécution en espace utilisateur, mais ne démontre pas à lui seul un accès complet au système de la console.
 
Un lanceur persistant pour les futurs exploits
 
C'est ici que NoraHax et SeedsowHax deviennent particulièrement intéressants. Le développeur précise que le projet n'est pas véritablement un point d'entrée autonome comparable à SmileBASIC 4. Il est plutôt conçu pour faciliter le lancement d'exploits à venir, avec un fonctionnement que certains qualifient de semi-tethered. Une fois la sauvegarde du lanceur installée sur la Switch 2, l'objectif est de pouvoir démarrer plus facilement les outils compatibles sans devoir systématiquement reprendre toute la procédure de préparation. Cette approche pourrait donc simplifier l'utilisation des futurs exploits logiciels, à condition de disposer d'un point d'entrée permettant d'installer initialement la sauvegarde.
 
La documentation apporte également une précision importante concernant le firmware 23.0.1 : si la fenêtre d'exploitation du système de fichiers (FS exploit) venait à se refermer, le transfert du lanceur pourrait nécessiter un autre jeu offrant un point d'entrée compatible avec une sauvegarde non modifiée. Le développeur cite notamment SmileBASIC 4 et Civilization VII en version 1.0.0 comme pistes possibles, mais si Nintendo déploie une mise à jour firmware, tout pourrait disparaitre. Il ne s'agit donc pas d'affirmer que ces jeux permettent tous, à eux seuls, d'obtenir le même résultat dans toutes les configurations, mais de souligner l'importance de conserver des points d'entrée alternatifs.
 
Un serveur HTTP pour contrôler les scripts
 
Le projet intègre également un serveur HTTP accessible sur le réseau local, permettant d'interagir avec la console depuis un autre appareil.
 
Le développeur documente notamment plusieurs opérations :
- Exécution de code Lua via une requête HTTP POST vers /eval.
- Transfert de fichiers vers la console via /save.
- Suppression de fichiers via /delete.
 
Cette interface permet, par exemple, d'envoyer un script Lua à exécuter ou de transférer des fichiers directement vers l'environnement du lanceur. Il s'agit d'une fonctionnalité intéressante pour les développeurs qui souhaitent tester et déployer des scripts sans devoir reconstruire systématiquement toute la configuration. Comme le serveur permet d'exécuter du code et de manipuler des fichiers, il convient toutefois de l'utiliser sur un réseau de confiance et de ne pas l'exposer inutilement à Internet.
 
Un mécanisme de récupération intégré
 
Le développeur a également prévu un système de mise à jour sécurisé pour plusieurs scripts essentiels du lanceur : core.lua, http.lua et inject.lua. Les versions modifiées peuvent être chargées en utilisant des fichiers portant le suffixe 2.lua. En cas de problème, il suffit de maintenir le bouton « - » de la manette pendant le démarrage pour charger les scripts d'origine. Ce mécanisme de secours est particulièrement utile dans un environnement de développement où les modifications peuvent empêcher le fonctionnement normal du lanceur.
 
Attention aux démos retirées du téléchargement
 
La documentation évoque également une troisième possibilité : la démo de Nora Princess and Stray Cat HD, identifiée par 01002eb00ce48000. Cependant, cette version n'est pas encore prise en charge par le projet. Le développeur précise que les utilisateurs ayant récupéré les deux démos principales disposent de la configuration actuellement compatible.
 
Avec NoraHax et SeedsowHax, la scène Switch 2 explore une nouvelle manière de préparer le lancement d'exploits à travers des visual novels exploitant Artemis Engine. Le point essentiel reste la distinction entre exécution en espace utilisateur et jailbreak complet. Le projet propose un lanceur persistant, une interface HTTP et des mécanismes de mise à jour, mais ne constitue pas à lui seul une preuve d'accès complet au système de la Switch 2. Son intérêt réside surtout dans la possibilité de faciliter le lancement de futurs exploits, si de nouveaux développements viennent compléter cette base.
 
Téléchargement : switch-artemis-launcher
 
Merci Balthasar