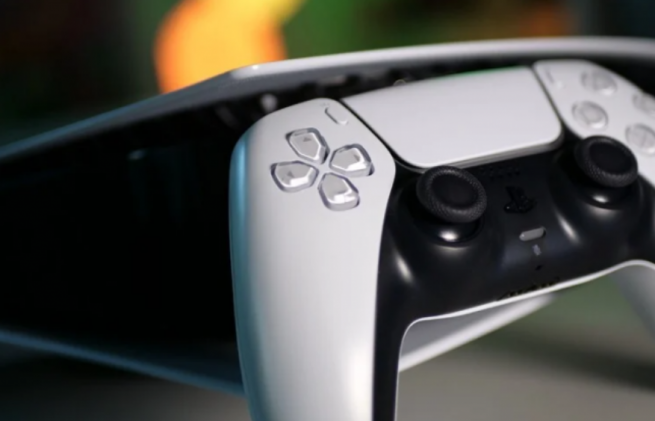
[PS4/PS5] Kstuff Lite 1.11 Beta débarque avec le support des firmwares 13.xx et 1.xx/2.xx
Posté 20 septembre 2026 - 21:24
#1

Posté 20 septembre 2026 - 22:52
#2
2.xx à 7.61 : jailbreak possible selon le firmware et la méthode utilisée. Linux est actuellement disponible à partir de 3.00 jusqu’à 7.61 sur les versions compatibles.
8.00 à 10.01 : jailbreak complet possible.
10.20 à 12.70 : jailbreak possible avec P2JB. La première exploitation peut être très longue (environ 50 min) et parfois instable. Une fois la console préparée, certaines méthodes permettent ensuite de simplifier les relances.
13.00 à 13.42 : plusieurs portes d’entrée userland existent (Y2JB, WebKit, BD-JB5), mais pas de jailbreak complet public : il manque encore un kernel exploit public compatible.
13.60 : WebKit/Y2JB fonctionnent côté userland et les outils commencent à être adaptés. Kstuff, etaHEN et Itemzflow ont même été testés sur ce firmware côté développement, mais le kexploit 13.60 reste privé : pas de jailbreak complet public actuellement.
Pour comprendre les termes
Userland = la partie « utilisateur » du système. Un exploit userland permet de faire exécuter du code à une application, mais avec des privilèges limités. C’est la porte d’entrée, pas encore le jailbreak complet.
Kernel exploit / kexploit = une faille dans le noyau de la PS5, c’est-à-dire la partie la plus privilégiée du système. C’est cette étape qui permet d’obtenir les droits nécessaires pour appliquer les patchs et faire fonctionner pleinement les outils de jailbreak.
WebKit = le moteur utilisé par la PS5 pour afficher du contenu Web. Une faille WebKit permet de lancer du code userland.
Y2JB = une porte d’entrée utilisant l’application YouTube de la PS5. Elle permet de lancer du code/payloads, mais doit être associée à un kexploit pour obtenir un jailbreak complet.
BD-JB5 = une porte d’entrée utilisant le système Blu-ray Java. Elle peut servir de méthode de jailbreak sur les firmwares compatibles jusqu’au 13.42 ; à partir de 13.60, elle nécessite déjà une console jailbreakée.
P2JB = un kernel exploit permettant d’aller jusqu’au noyau sur les firmwares compatibles, actuellement jusqu’à 12.70 selon les ports disponibles. Son gros défaut est sa lenteur et sa stabilité variable.
Kstuff = ce n’est pas un kexploit. C’est un outil qui intervient après l’accès kernel pour appliquer les patchs nécessaires et permettre notamment le fonctionnement de certaines fonctions liées aux FPKG/FSELF et aux outils comme etaHEN.
En résumé
WebKit, Y2JB et BD-JB5 = différentes portes d’entrée.
Le kexploit = la clé qui permet d’ouvrir réellement le système.
Kstuff / etaHEN / Itemzflow = les outils utilisés une fois le système suffisamment ouvert.
La situation des 13.xx est donc très intéressante : les portes d’entrée existent désormais, les outils sont progressivement portés, et des développeurs ont déjà démontré des chaînes privées fonctionnelles. Ce qui manque toujours publiquement, c’est le kexploit permettant de transformer ces portes d’entrée en jailbreak complet.
En clair : les portes sont de plus en plus nombreuses, les outils sont prêts ou presque prêts, mais pour les 13.xx il manque encore publiquement la clé du noyau.
PS : n'hésitez pas à me corriger si besoin si vous voyez une erreur
- cronos, lucachefdegang, NeoRaiden et 7 autres aiment ceci
Posté hier, 00:17
#3
Néanmoins petite précision concernant le Kexploit du 13.60 pour la PS5.
Les devs ont dit qu'ils le rendrait public une fois que sony aura fermé l'accès au PSN aux PS5 en firmware 13.60
Posté hier, 03:47
#4
PS4 4.55 & PS4 5.01
Posté hier, 06:24
#5
Posté hier, 06:31
#6
Merci pour ce résumé. Donc Ps5 fat fw 12 les 50 obligatoires ? Je me suis pas encore lancéPour ceux qui seraient un peu perdus voici un résumé simple de la situation actuelle :
2.xx à 7.61 : jailbreak possible selon le firmware et la méthode utilisée. Linux est actuellement disponible à partir de 3.00 jusqu’à 7.61 sur les versions compatibles.
8.00 à 10.01 : jailbreak complet possible.
10.20 à 12.70 : jailbreak possible avec P2JB. La première exploitation peut être très longue (environ 50 min) et parfois instable. Une fois la console préparée, certaines méthodes permettent ensuite de simplifier les relances.
13.00 à 13.42 : plusieurs portes d’entrée userland existent (Y2JB, WebKit, BD-JB5), mais pas de jailbreak complet public : il manque encore un kernel exploit public compatible.
13.60 : WebKit/Y2JB fonctionnent côté userland et les outils commencent à être adaptés. Kstuff, etaHEN et Itemzflow ont même été testés sur ce firmware côté développement, mais le kexploit 13.60 reste privé : pas de jailbreak complet public actuellement.
Pour comprendre les termes
Userland = la partie « utilisateur » du système. Un exploit userland permet de faire exécuter du code à une application, mais avec des privilèges limités. C’est la porte d’entrée, pas encore le jailbreak complet.
Kernel exploit / kexploit = une faille dans le noyau de la PS5, c’est-à-dire la partie la plus privilégiée du système. C’est cette étape qui permet d’obtenir les droits nécessaires pour appliquer les patchs et faire fonctionner pleinement les outils de jailbreak.
WebKit = le moteur utilisé par la PS5 pour afficher du contenu Web. Une faille WebKit permet de lancer du code userland.
Y2JB = une porte d’entrée utilisant l’application YouTube de la PS5. Elle permet de lancer du code/payloads, mais doit être associée à un kexploit pour obtenir un jailbreak complet.
BD-JB5 = une porte d’entrée utilisant le système Blu-ray Java. Elle peut servir de méthode de jailbreak sur les firmwares compatibles jusqu’au 13.42 ; à partir de 13.60, elle nécessite déjà une console jailbreakée.
P2JB = un kernel exploit permettant d’aller jusqu’au noyau sur les firmwares compatibles, actuellement jusqu’à 12.70 selon les ports disponibles. Son gros défaut est sa lenteur et sa stabilité variable.
Kstuff = ce n’est pas un kexploit. C’est un outil qui intervient après l’accès kernel pour appliquer les patchs nécessaires et permettre notamment le fonctionnement de certaines fonctions liées aux FPKG/FSELF et aux outils comme etaHEN.
En résumé
WebKit, Y2JB et BD-JB5 = différentes portes d’entrée.
Le kexploit = la clé qui permet d’ouvrir réellement le système.
Kstuff / etaHEN / Itemzflow = les outils utilisés une fois le système suffisamment ouvert.
La situation des 13.xx est donc très intéressante : les portes d’entrée existent désormais, les outils sont progressivement portés, et des développeurs ont déjà démontré des chaînes privées fonctionnelles. Ce qui manque toujours publiquement, c’est le kexploit permettant de transformer ces portes d’entrée en jailbreak complet.
En clair : les portes sont de plus en plus nombreuses, les outils sont prêts ou presque prêts, mais pour les 13.xx il manque encore publiquement la clé du noyau.
PS : n'hésitez pas à me corriger si besoin si vous voyez une erreur
Posté hier, 09:45
#7
- Chewbacca50 aime ceci
Posté hier, 11:40
#8
En 12.70 il faut attendre a chaque fois 50 minutes avec p2jb je connais pas de méthode simplifier pour attendre moins longtemps a part se mettre en mode repos il en éxiste des plus courtes?
Pareil pour moi qui suis en 12.40 !
Posté hier, 22:01
#9
Sur ma 11.60, webkit autoloader 0.4 avec dns et pldmgr est superEn 12.70 il faut attendre a chaque fois 50 minutes avec p2jb je connais pas de méthode simplifier pour attendre moins longtemps a part se mettre en mode repos il en éxiste des plus courtes?
Pldmgr charge ensuite kstuff et shadowmountplus 1.7b1
Superbe
Modifié par livendirect, hier, 22:06.
PSP-2000 CFW 5.50 + 3 MS 4Go / 3DS (v11.5.0-38E_LUMA)
PS3 CECHGxx - 500Go- CFW 4.84.2 Rebug REX + 2To USB2
PS4 CUH-7016B - 2To SSD - OFW 10.71 - PPPwn GUI 1.9.3 - GoldHEN v2.4b18.2
PS5 CFI-1116A (version BD - mars_22) - OFW 4.50 + 2To SSD M2 + 4To (disque étendu FPKG PS4) + 5To (EXT backup PS5) + Host etaHEN 2.0B en cache
PS5 CFI-1216A (version BD - déc_22) - OFW 10.40 + 4To USB3 (online)
Posté aujourd'hui, 10:53
#10
je suis sur SLiM Digital 11.20 et j'ai pas attendu 50 minutes pour lancer le jailbreak.Merci pour ce résumé. Donc Ps5 fat fw 12 les 50 obligatoires ? Je me suis pas encore lancéPour ceux qui seraient un peu perdus voici un résumé simple de la situation actuelle :
2.xx à 7.61 : jailbreak possible selon le firmware et la méthode utilisée. Linux est actuellement disponible à partir de 3.00 jusqu’à 7.61 sur les versions compatibles.
8.00 à 10.01 : jailbreak complet possible.
10.20 à 12.70 : jailbreak possible avec P2JB. La première exploitation peut être très longue (environ 50 min) et parfois instable. Une fois la console préparée, certaines méthodes permettent ensuite de simplifier les relances.
13.00 à 13.42 : plusieurs portes d’entrée userland existent (Y2JB, WebKit, BD-JB5), mais pas de jailbreak complet public : il manque encore un kernel exploit public compatible.
13.60 : WebKit/Y2JB fonctionnent côté userland et les outils commencent à être adaptés. Kstuff, etaHEN et Itemzflow ont même été testés sur ce firmware côté développement, mais le kexploit 13.60 reste privé : pas de jailbreak complet public actuellement.
Pour comprendre les termes
Userland = la partie « utilisateur » du système. Un exploit userland permet de faire exécuter du code à une application, mais avec des privilèges limités. C’est la porte d’entrée, pas encore le jailbreak complet.
Kernel exploit / kexploit = une faille dans le noyau de la PS5, c’est-à-dire la partie la plus privilégiée du système. C’est cette étape qui permet d’obtenir les droits nécessaires pour appliquer les patchs et faire fonctionner pleinement les outils de jailbreak.
WebKit = le moteur utilisé par la PS5 pour afficher du contenu Web. Une faille WebKit permet de lancer du code userland.
Y2JB = une porte d’entrée utilisant l’application YouTube de la PS5. Elle permet de lancer du code/payloads, mais doit être associée à un kexploit pour obtenir un jailbreak complet.
BD-JB5 = une porte d’entrée utilisant le système Blu-ray Java. Elle peut servir de méthode de jailbreak sur les firmwares compatibles jusqu’au 13.42 ; à partir de 13.60, elle nécessite déjà une console jailbreakée.
P2JB = un kernel exploit permettant d’aller jusqu’au noyau sur les firmwares compatibles, actuellement jusqu’à 12.70 selon les ports disponibles. Son gros défaut est sa lenteur et sa stabilité variable.
Kstuff = ce n’est pas un kexploit. C’est un outil qui intervient après l’accès kernel pour appliquer les patchs nécessaires et permettre notamment le fonctionnement de certaines fonctions liées aux FPKG/FSELF et aux outils comme etaHEN.
En résumé
WebKit, Y2JB et BD-JB5 = différentes portes d’entrée.
Le kexploit = la clé qui permet d’ouvrir réellement le système.
Kstuff / etaHEN / Itemzflow = les outils utilisés une fois le système suffisamment ouvert.
La situation des 13.xx est donc très intéressante : les portes d’entrée existent désormais, les outils sont progressivement portés, et des développeurs ont déjà démontré des chaînes privées fonctionnelles. Ce qui manque toujours publiquement, c’est le kexploit permettant de transformer ces portes d’entrée en jailbreak complet.
En clair : les portes sont de plus en plus nombreuses, les outils sont prêts ou presque prêts, mais pour les 13.xx il manque encore publiquement la clé du noyau.
PS : n'hésitez pas à me corriger si besoin si vous voyez une erreur
Posté aujourd'hui, 11:03
#11
Normal les 11.xx c est pas 50 minutes c'est apres 12.xx le p2jb mais du coup personne a la solution pour attendre moins quoi.je suis sur SLiM Digital 11.20 et j'ai pas attendu 50 minutes pour lancer le jailbreak.Merci pour ce résumé. Donc Ps5 fat fw 12 les 50 obligatoires ? Je me suis pas encore lancéPour ceux qui seraient un peu perdus voici un résumé simple de la situation actuelle :
2.xx à 7.61 : jailbreak possible selon le firmware et la méthode utilisée. Linux est actuellement disponible à partir de 3.00 jusqu’à 7.61 sur les versions compatibles.
8.00 à 10.01 : jailbreak complet possible.
10.20 à 12.70 : jailbreak possible avec P2JB. La première exploitation peut être très longue (environ 50 min) et parfois instable. Une fois la console préparée, certaines méthodes permettent ensuite de simplifier les relances.
13.00 à 13.42 : plusieurs portes d’entrée userland existent (Y2JB, WebKit, BD-JB5), mais pas de jailbreak complet public : il manque encore un kernel exploit public compatible.
13.60 : WebKit/Y2JB fonctionnent côté userland et les outils commencent à être adaptés. Kstuff, etaHEN et Itemzflow ont même été testés sur ce firmware côté développement, mais le kexploit 13.60 reste privé : pas de jailbreak complet public actuellement.
Pour comprendre les termes
Userland = la partie « utilisateur » du système. Un exploit userland permet de faire exécuter du code à une application, mais avec des privilèges limités. C’est la porte d’entrée, pas encore le jailbreak complet.
Kernel exploit / kexploit = une faille dans le noyau de la PS5, c’est-à-dire la partie la plus privilégiée du système. C’est cette étape qui permet d’obtenir les droits nécessaires pour appliquer les patchs et faire fonctionner pleinement les outils de jailbreak.
WebKit = le moteur utilisé par la PS5 pour afficher du contenu Web. Une faille WebKit permet de lancer du code userland.
Y2JB = une porte d’entrée utilisant l’application YouTube de la PS5. Elle permet de lancer du code/payloads, mais doit être associée à un kexploit pour obtenir un jailbreak complet.
BD-JB5 = une porte d’entrée utilisant le système Blu-ray Java. Elle peut servir de méthode de jailbreak sur les firmwares compatibles jusqu’au 13.42 ; à partir de 13.60, elle nécessite déjà une console jailbreakée.
P2JB = un kernel exploit permettant d’aller jusqu’au noyau sur les firmwares compatibles, actuellement jusqu’à 12.70 selon les ports disponibles. Son gros défaut est sa lenteur et sa stabilité variable.
Kstuff = ce n’est pas un kexploit. C’est un outil qui intervient après l’accès kernel pour appliquer les patchs nécessaires et permettre notamment le fonctionnement de certaines fonctions liées aux FPKG/FSELF et aux outils comme etaHEN.
En résumé
WebKit, Y2JB et BD-JB5 = différentes portes d’entrée.
Le kexploit = la clé qui permet d’ouvrir réellement le système.
Kstuff / etaHEN / Itemzflow = les outils utilisés une fois le système suffisamment ouvert.
La situation des 13.xx est donc très intéressante : les portes d’entrée existent désormais, les outils sont progressivement portés, et des développeurs ont déjà démontré des chaînes privées fonctionnelles. Ce qui manque toujours publiquement, c’est le kexploit permettant de transformer ces portes d’entrée en jailbreak complet.
En clair : les portes sont de plus en plus nombreuses, les outils sont prêts ou presque prêts, mais pour les 13.xx il manque encore publiquement la clé du noyau.
PS : n'hésitez pas à me corriger si besoin si vous voyez une erreur
Il va falloir attendre que les dev libère le jb 13.xx+
Modifié par vegitossb95, aujourd'hui, 11:03.
- GumGum aime ceci
1 utilisateur(s) li(sen)t ce sujet
0 invité(s) et 1 utilisateur(s) anonyme(s)