La scène hack Nintendo Switch 2 continue de progresser. Chers amis sunriseurs, une nouvelle démonstration publiée le 31 octobre 2026 par le chercheur James Mykil met en évidence un point d'entrée dans WebKit, le moteur de navigation de la console, en passant par le jeu gratuit Drift Legends 2. Les premières manipulations montrées dans la vidéo suggèrent une exploitation de la mémoire, tandis qu'une seconde démonstration évoque déjà des accès au stockage et des opérations de lecture/écriture à distance. Cette découverte concerne le firmware 23.0.1 et ouvre une nouvelle piste pour les recherches autour du jailbreak de la console de Nintendo.
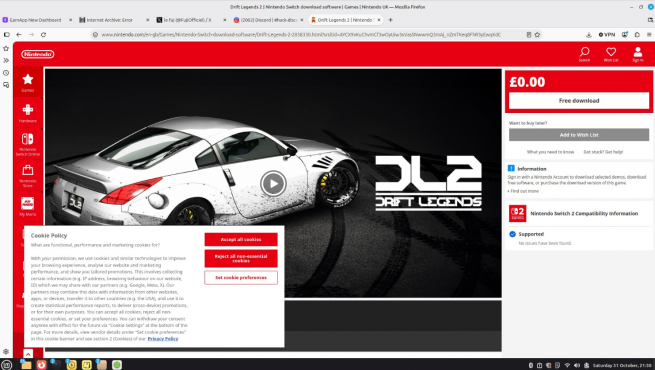
Drift Legends 2 utilisé comme point d'entrée WebKit
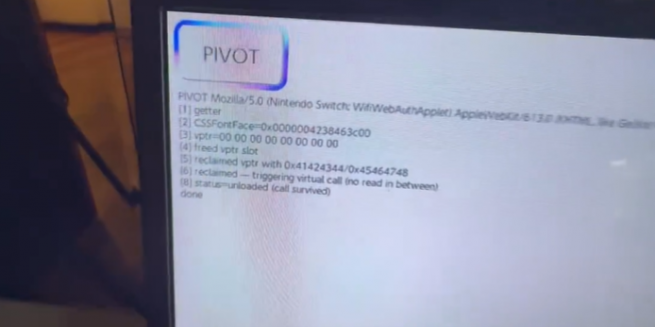
Dans la première vidéo publiée par James Mykil, on découvre une Nintendo Switch 2 sur laquelle le jeu Drift Legends 2 est lancé. Après son démarrage, l'écran bascule vers une page personnalisée baptisée PIVOT, qui réalise différentes opérations au sein du moteur WebKit. La démonstration affiche notamment un user-agent identifiant l'environnement WebKit de la Nintendo Switch, avant de présenter une séquence d'exploitation reposant sur un mécanisme de type use-after-free. Cette technique consiste à exploiter l'utilisation d'un objet mémoire après sa libération. Dans la séquence présentée, le chercheur manipule un objet CSSFontFace, libère un emplacement mémoire associé à son pointeur de table virtuelle, puis tente de réoccuper cet emplacement avec des adresses contrôlées.
L'objectif est de provoquer un appel virtuel dans des conditions maîtrisées et de vérifier si le contrôle du flux d'exécution peut être obtenu.
La page PIVOT indique que cette étape a été franchie avec succès. Il s'agit d'un élément intéressant pour la recherche sur la sécurité de WebKit, même si cette démonstration ne suffit pas, à elle seule, à établir qu'une chaîne complète de jailbreak est opérationnelle.
Une seconde démonstration évoque l'accès au stockage
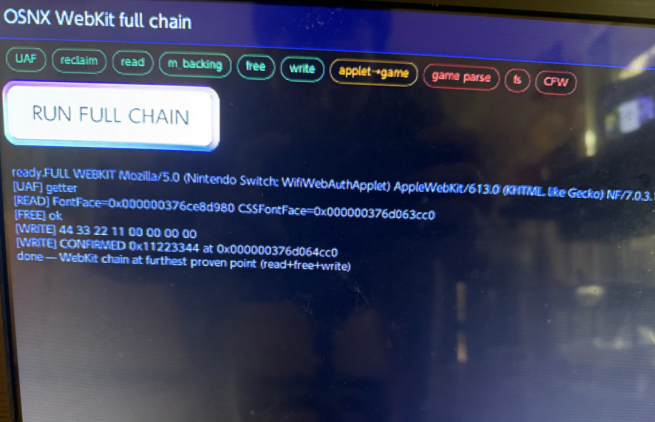
Peu après cette première vidéo, une seconde séquence intitulée « Storage access. RPC R/w. » a été publiée. Plus courte, elle semble montrer des recherches supplémentaires autour de l'accès au stockage et des opérations de lecture/écriture via un mécanisme RPC. Ces éléments laissent entrevoir des possibilités plus avancées que la simple exécution d'un code JavaScript dans un navigateur. Toutefois, les informations disponibles ne permettent pas de déterminer précisément le niveau de privilèges obtenu, ni de confirmer qu'un accès complet au système de fichiers ou aux composants internes de la console est désormais possible. Il faudra donc attendre davantage de détails techniques pour mesurer la portée réelle de ces travaux.
Pourquoi WebKit intéresse autant les développeurs ?
Jusqu'à présent, les recherches publiques autour du jailbreak de la Switch 2 ont notamment progressé grâce à ns2jb, l'exploit utilisateur dévoilé par Sammy Hajhamid en octobre. Cette chaîne s'appuyait sur une vulnérabilité de type débordement d'entier dans SmileBASIC 4 pour atteindre une exécution native au sein du sysmodule FS, chargé de certaines fonctions liées au système de fichiers. Cette méthode présente cependant plusieurs limites. Elle est notamment tethered, ce qui signifie que l'exploitation doit être relancée après un redémarrage, et dépendait d'un jeu que Nintendo a retiré de son eShop.
C'est précisément là que WebKit devient intéressant.
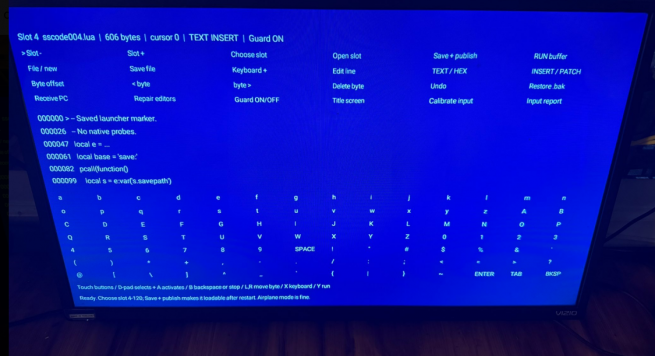
Intégré à l'environnement logiciel de la console, le moteur WebKit constitue une surface d'attaque différente. Une exploitation fonctionnelle pourrait offrir un nouveau point de départ aux développeurs, sans dépendre nécessairement de SmileBASIC 4. Il reste néanmoins une difficulté majeure : obtenir une exécution de code dans WebKit ne signifie pas automatiquement obtenir les privilèges nécessaires pour réaliser un jailbreak complet. Il faut encore franchir les éventuelles protections supplémentaires et atteindre les composants système visés.
Un précédent développement toujours en attente
Cette nouvelle démonstration intervient alors qu'un autre travail autour de WebKit est déjà connu de la communauté. Le développeur pepsipu avait travaillé sur un portage de l'exploitation WebKit pour la Switch 2. Le 29 octobre, il avait toutefois indiqué sur Discord que la publication de cette version était suspendue jusqu'à nouvel ordre, sans fournir davantage de détails ni de calendrier. La démonstration de James Mykil constitue donc une nouvelle piste à suivre, mais rien ne permet d'affirmer qu'elle correspond au travail de pepsipu ou qu'elle reprend la même méthode. Il convient de distinguer ces différents développements : plusieurs chercheurs peuvent travailler sur des vecteurs d'attaque similaires sans nécessairement partager le même code ou obtenir les mêmes résultats.
Drift Legends 2 disponible gratuitement
Le titre utilisé dans la démonstration est Drift Legends 2, un jeu de course free-to-play développé par Black Fox Entertainment et publié par Nikita Alexeev. Le jeu est annoncé comme compatible avec la Switch 2 et reste disponible gratuitement sur l'eShop au moment de la publication de ces informations, alors pourquoi ne pas en profiter, rien à perdre ! Sa présence sur la boutique officielle le rend particulièrement intéressant pour les chercheurs qui souhaitent suivre cette piste. Cependant, le fait de posséder le jeu ne permet pas, à lui seul, de reproduire l'exploitation présentée dans la vidéo. Aucun exploit public prêt à l'emploi ni aucun payload permettant de jailbreaker la console n'est fourni avec cette démonstration. A suivre !
Tout est là :