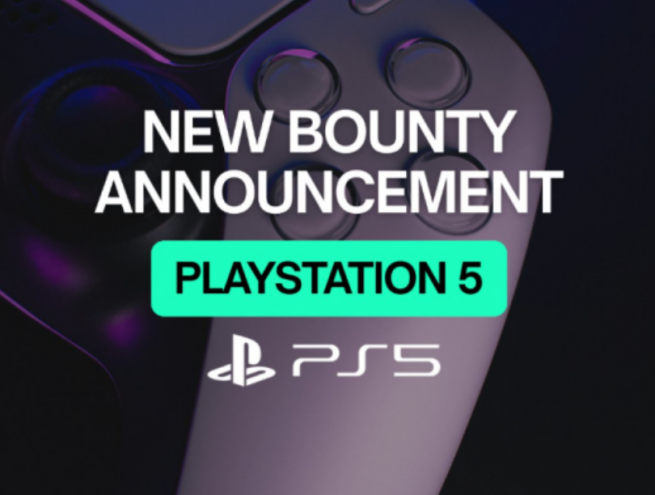
Le programme de sécurité de PlayStation continue de récompenser les chercheurs qui contribuent à identifier les failles de sécurité de ses services. Une activité récente publiée sur HackerOne met en avant le chercheur Jordan, connu sous le pseudonyme 2tonejordy, dont un signalement vient d'être résolu par Sony.
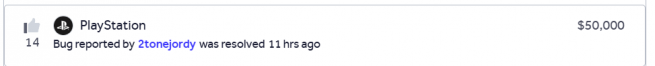
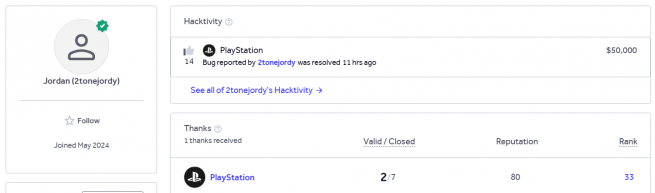
Selon le profil HackerOne du chercheur, le rapport transmis au programme PlayStation a été marqué comme résolu le 14 octobre 2026, avec une récompense affichée de 50 000 dollars. Il s'agit d'un montant particulièrement conséquent qui souligne l'importance accordée par Sony à la sécurité de ses plateformes.
Une vulnérabilité prise en charge par PlayStation
Le profil de 2tonejordy affiche notamment les badges « A5: Broken Access Control » et « Bounty Hunter », obtenus en octobre 2026. Le premier fait référence à une catégorie de vulnérabilités liées au contrôle d'accès : ce type de problème peut permettre à un utilisateur d'accéder à des ressources ou à des fonctionnalités auxquelles il ne devrait normalement pas avoir accès.
Attention toutefois, les informations publiques consultées ne permettent pas d'affirmer que la faille récompensée à hauteur de 50 000 dollars correspond précisément à cette catégorie. Le montant affiché est associé au signalement PlayStation, mais les détails techniques de la vulnérabilité ne sont pas communiqués dans les éléments disponibles, mais nous ne cachons plus, il s'agit du bug reporté par Jordy et qui a donné naissance à Relapse, et à l'exploitation sur les firmwares 7.00 à 13.60 sur PS5.
Sony poursuit son programme de sécurité
Les programmes de chasse aux bugs, également appelés Bug Bounty, permettent aux entreprises de faire examiner leurs systèmes par des chercheurs indépendants. Lorsqu'une vulnérabilité est signalée, validée puis corrigée, une récompense peut être attribuée en fonction de sa gravité et de son impact potentiel.
Dans le cas présent, le rapport de 2tonejordy apparaît comme résolu sur HackerOne, Sony ayant corrigé ce bug à partir du firmware 14.00 publié mi-septembre 2026.
Source : HackerOne – Profil de 2tonejordy