La scène Nintendo Switch 2 continue de révéler des informations intéressantes sur les mécanismes de sécurité de la nouvelle console. Le développeur Gezine vient de partager une expérience particulièrement originale : l’extraction du binaire d’un jeu Switch 2 grâce à une faille userland, en utilisant une carte de capture HDMI pour transférer les données vers un PC.
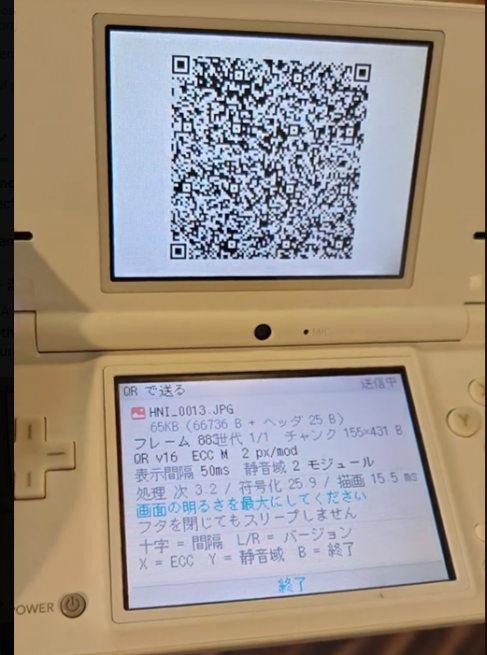
Un dump de mémoire via des images HDMI
Dans une publication partagée le 16 septembre 2026 sur X, Gezine explique avoir réussi à extraire le binaire d’un jeu Switch 2 en exploitant une vulnérabilité au niveau userland.
La méthode employée est pour le moins atypique. Plutôt que de transférer directement les données par une interface classique, le développeur a utilisé une carte de capture HDMI afin de récupérer la mémoire de la console.
Le principe consiste à envoyer les données sous forme d’images composées de motifs spécifiques (patterned image frames). Ces images sont ensuite capturées par le PC, qui se charge de décoder les informations afin de reconstituer les données extraites.
« It took over an hour but it worked »
Gezine précise que l’opération a pris plus d’une heure, mais qu’elle a finalement abouti. Une démonstration qui illustre une nouvelle fois les possibilités offertes par certaines failles userland lorsqu’elles sont combinées à des techniques de transfert de données peu conventionnelles.
Objectif : examiner le fonctionnement du PAC de la Switch 2
L’objectif de ce dump n’est pas simplement de récupérer un jeu. Gezine indique que les données seront utilisées pour examiner le fonctionnement du PAC de la Switch 2.
Le terme PAC fait ici référence à un mécanisme de sécurité dont le fonctionnement reste à étudier dans le cadre de cette recherche. L’extraction d’un binaire de jeu doit permettre au développeur d’analyser plus précisément les protections et les mécanismes utilisés par la console.
À ce stade, aucun détail technique supplémentaire n’a été communiqué concernant les résultats de cette analyse.
La Switch 2 ne force pas l’XOM sur les jeux, contrairement à la PS5
Dans un autre message publié le même jour, Gezine apporte une précision importante concernant les protections mémoire :
« Also yeah unlike PS5, switch2 doesn't enforce XOM on games. »
Selon cette déclaration, la Switch 2 n’impose pas l’XOM (Execute Only Memory) sur les jeux, contrairement à la PS5.
L’XOM est un mécanisme permettant de rendre certaines zones mémoire exécutables sans qu’elles puissent être lues directement comme des données. L’absence d’une telle protection imposée sur les jeux pourrait faciliter certaines opérations d’analyse de binaires, selon les autres mécanismes de sécurité présents sur la console.
Cette différence avec la PS5 constitue un élément intéressant pour les chercheurs qui s’intéressent à l’architecture de sécurité des deux machines.
Pas question de dumper tous les jeux Switch 2
Gezine a également tenu à clarifier la portée de son travail. Après avoir indiqué qu’il pouvait « dumper tous les fichiers de jeux », le développeur a précisé qu’il faisait référence uniquement aux fichiers du jeu vulnérable utilisé dans cette recherche, et non à l’ensemble du catalogue Switch 2.
Il ne s’agit donc pas d’une annonce concernant une méthode universelle permettant d’extraire tous les jeux de la console.
Une piste supplémentaire pour la recherche sur Switch 2
Cette découverte s’inscrit dans les recherches en cours autour de la sécurité de la Nintendo Switch 2. L’exploitation d’une faille userland, combinée à une méthode originale d’extraction via HDMI, ouvre une nouvelle piste pour l’étude des binaires et des mécanismes de protection de la console.
Le développeur n’a toutefois pas publié de détails permettant de reproduire la méthode, ni de résultats concernant le PAC. Il faudra donc attendre de nouvelles informations pour mesurer la portée réelle de cette recherche.
Source : Gezine sur X